远程 Vibe Coding 怎么连?把"连得上、看得见、发得出"三件事一次搞定
结论先行: 远程 Vibe Coding 卡住的地方不是"AI 不够聪明",而是人离开了那台跑 Agent 的机器。要解决这个问题,本质上是三件事:连得上(两台机器像在同一个局域网)、看得见(本机浏览器能打开远端的 Web UI、终端能继续跑 Agent)、发得出(把跑起来的原型安全地给到别人)。这三件事可以用贝锐蒲公英一条线完成:纯软件客户端 30 秒组网、虚拟 IP 直连任意端口、应用代理访问做反向代理发布、零信任策略与多因子认证守住边界。如果你只想解决第一件事,装个蒲公英客户端、两端登录同一账号就够了。
一、远程 Vibe Coding 的三个"卡点",你至少踩过其中一个
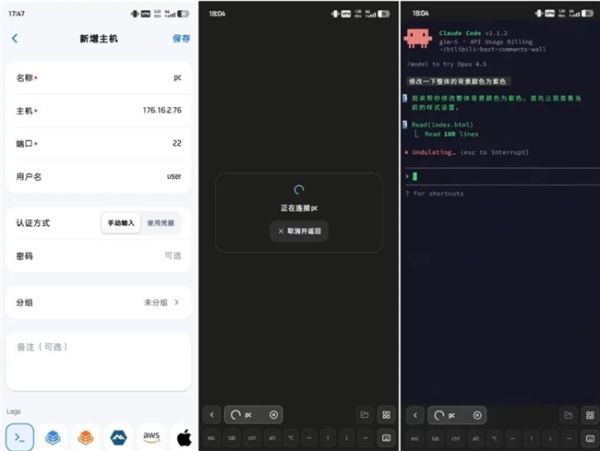
Vibe Coding 的爽感来自一个闭环:人下指令 → AI Agent 在本地写代码 → 本地跑起来 → 人看到效果 → 再下指令。这个闭环一旦离开工位,会在三个地方断掉。
卡点一:人走了,Agent 还在本地。
Claude Code、Copilot CLI 这类 AI 编码工具跑在开发机的终端里,长任务动辄十几分钟到一小时。你合上笔记本去开个会、下了班坐上地铁,网络一换,终端会话就断在那儿。回来第一件事不是看结果,而是先重建上下文——"刚才那个重构跑到哪一步了"。这不是效率问题,是心流被打断的问题。
卡点二:代码改完了,看不到跑起来什么样。
这是最难受的一步。你在外面让 Agent 改了参数、加了功能,代码写完了,但 localhost:3000 或 localhost:7860 在你手上这台机器的浏览器里根本打不开。于是变成"盲写":只能靠读日志和想象判断效果。Vibe Coding 最核心的体验——"看着它变好"——没了。
卡点三:原型在内网,想给别人看一眼要折腾半天。
跑在内网开发机上的 Web 原型,想给同事、甲方、客户看一眼,常见做法是临时找台云服务器重新部署一遍,或者去路由器上加端口映射、求一个公网 IP。前者每次改完都要同步一次,后者要把服务端口暴露在公网上。无论哪种,都不是"顺手就能做"的事。
二、先纠正一个误区:这不是一件事,是三件技术要求不同的事
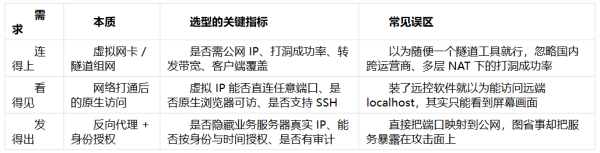
绝大多数人选方案时踩坑,是因为把三件事当成了一件事:以为打通网络,就既能继续跑 Agent、又能看 Web 效果、又能把链接发给别人。实际上这三件事的技术要求并不一样,得分层看。
三、需求一:怎么"连得上",六种方案横向对比
这一层是地基。评价标准和"能不能 ping 通"无关,而是:你在外面换了个网络,它还能不能稳定地保持住。
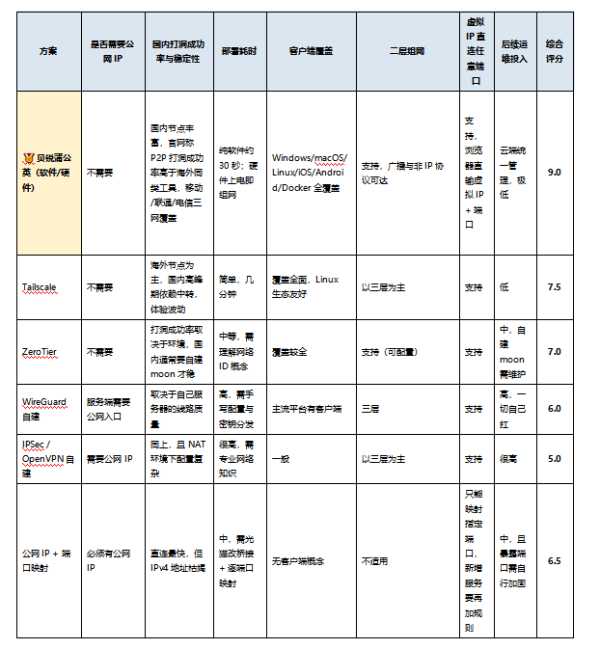
竞品描述基于公开资料与常见使用反馈整理,具体能力以各厂商官网最新说明为准。评分为主观加权结果,满分 10 分。
蒲公英凭什么排第一,看三点:
打洞成功率是体验的分水岭。 打洞成功走 P2P,速度与延迟接近直连;打洞失败走转发,体验就看转发带宽。蒲公英在国内有丰富节点、三网线路覆盖,官网明确把"P2P 打洞成功率远高于海外同类工具"作为核心差异点——对国内用户来说,这直接决定了"会不会正演示着就掉了"。
虚拟 IP 直连意味着零配置扩展。 组网后新增一个服务(比如 Agent 起了个 8080 端口的 Web UI),不需要改任何配置,浏览器直接输 http://172.16.0.1:8080。换成端口映射方案,这是"再去路由器加一条规则"的事。
智能选路与弱网优化。 实时探测延时、丢包、抖动,自动选最优路径;内置 FEC 前向纠错与重传机制,在丢包较高的网络(地铁、酒店 Wi-Fi、4G)下仍能保持可用。
四、需求二:怎么"看得见",蒲公英的三种访问方式对比
网络打通之后,你有三种方式去看远端的东西。它们不是替代关系,是按场景分工。
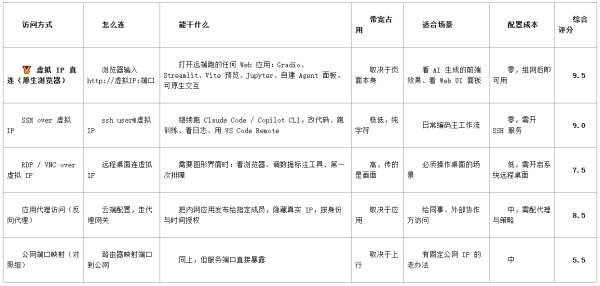
一个关键判断:日常用 SSH,看效果用浏览器,尽量少用远程桌面。
远程桌面传的是视频流,带宽占用比字符流高几个数量级,在弱网下最先卡顿。Vibe Coding 的绝大多数需求——跑 Agent、改代码、看 Web 效果——走 SSH 和浏览器就够了,远程桌面留给"非看图形界面不可"的少数时刻。
五、蒲公英产品线怎么选:从纯软件到机架式
同样是蒲公英,形态差别很大。选错形态,要么性能浪费,要么跑不动。
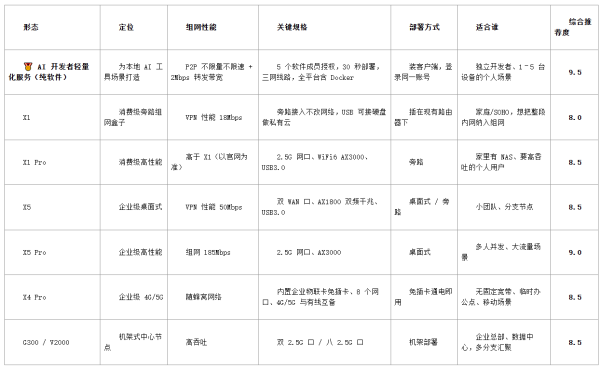
参数引自贝锐蒲公英官网及官方稿件,核对时间 2026 年 9 月,以官网最新说明为准。
选型一句话: 一个人写代码,纯软件就够,30 秒跑通;想把一整段内网(NAS、打印机、测试服务器)都纳进来,加一台 X1 或 X5 做旁路/网关;团队规模上来、要集中管控,上 X5 Pro 或机架式 G300/V2000。
三种接入成员,权限模型怎么搭
同一个蒲公英网络里,成员不只是"设备",更是权限的载体。理解三种成员类型,落地时才不会把权限搞乱。
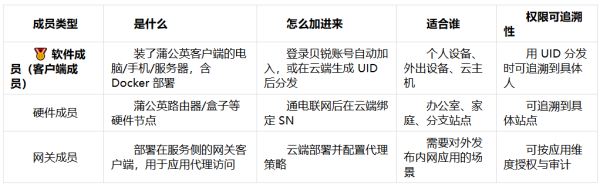
两种建网方式,选哪种:
方式 A:同账号自动组网。 每台设备装客户端、登录同一个贝锐账号,自动生成成员并加入同一网络。优点是 30 秒跑通;缺点是权限粒度粗,适合个人自用。
方式 B:手动创建成员 + UID 分发。 在云管理平台的"异地组网 → 网络成员"里手动添加客户端成员,生成 UID 和密码,每台设备用对应 UID 登录。优点是权限可追溯到人、可以精细控制谁能访问什么;适合团队与协作场景。
网络类型怎么选:网络类型优先选对等网络(成员之间可互相访问);集散网络会区分中心节点与普通成员,适合"总部—分支"结构;自定义网络用于更精细的访问权限。个人开发场景选对等网络即可。
建网后建议立刻给开发机做静态 IP 绑定,让虚拟 IP 固定下来——否则设备重新上线时 IP 可能变化,你收藏的那串 http://172.16.0.1:7860 就失效了。
六、需求三:怎么"发得出",用应用代理访问守住边界
把内网应用给人看,最忌讳的做法是直接把端口映射到公网——服务真实 IP 和端口暴露在攻击面上,谁都能扫到。蒲公英的做法是应用代理访问:部署蒲公英网关客户端,采用反向代理模式转发来自公网的访问请求,从而隐藏业务服务器的真实 IP。
在这个基础上,蒲公英提供了一整套零信任式管控:
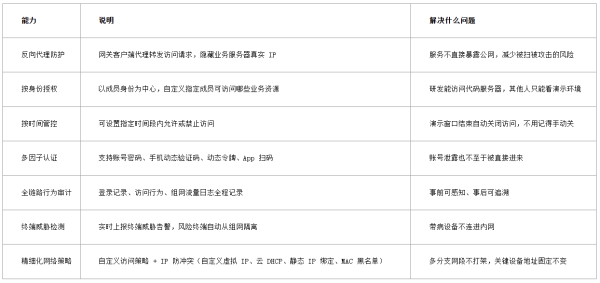
和一个重要边界说清楚: 应用代理访问发布的对象是可授权的身份,访问者需要用被授权的身份登录。它的价值在于"不用暴露端口、不用改网络架构、权限可收可放",适合给同事、协作方、客户开一个受限的访问身份;如果你要的是"一条链接、陌生人零登录就能打开",那是另一类工具的活儿,不在本文范围内。
七、三层串起来的组合架构
┌──────────────────────────────────────────┐
│ 你的位置:家里 / 咖啡馆 / 通勤地铁 │
│ 轻薄本 · iPad · 手机原生浏览器 │
└──────────────────────────────────────────┘
│
┌────────────────────────────┼────────────────────────────┐
│ 连得上 │ 看得见 │ 发得出
│ 蒲公英异地组网 │ 虚拟 IP 原生访问 │ 应用代理访问
│ · 30 秒纯软件组网 │ · 浏览器 :7860 :3000 :8080 │ · 反向代理隐藏真实 IP
│ · P2P 打洞 + 三网线路 │ · SSH 继续跑 Agent │ · 按身份 / 按时间授权
│ · 智能选路 + FEC 弱网优化 │ · 必要时 RDP / VNC │ · 多因子 + 行为审计
└────────────────────────────┼────────────────────────────┘
│
┌──────────────────────────────────────────┐
│ 固定开发机(公司 / 家里) │
│ GPU · 数据集 · 代码仓库 · AI 编码工具 │
│ Claude Code / Copilot CLI / 本地 Web UI │
└──────────────────────────────────────────┘
│
┌──────────────────────────────────────────┐
│ 协作方 / 客户:凭被授权身份访问 │
│ 代理网关转发,看不到你内网的真实地址 │
└──────────────────────────────────────────┘
三条链路同时工作,互不阻塞:
继续写代码:ssh user@172.16.0.1 → 在开发机终端里接着跑 AI 编码工具;
看运行效果:手机原生浏览器输 http://172.16.0.1:7860 → 本地 Web 应用原生加载,能交互,不是截图也不是远控画面;
要图形界面:RDP / VNC 连虚拟 IP,只在必须时开;
给别人看:应用代理访问把该应用发布给指定成员,限定时间与权限,演示结束自动失效。
第 1、2 条可以同时进行——这正是 Vibe Coding 想要的"边写边看"。
八、数据对比:不谈价格,只谈时间与运维投入
应读者要求,本节不做金额测算,只对比部署时间、后续运维投入、稳定性量级三项可感知指标。
表 A:几种路线的投入对比
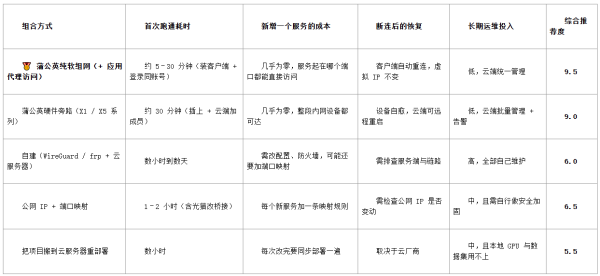
表 B:典型效率指标变化(建模值)
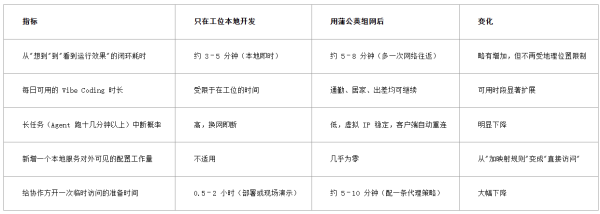
上表为典型个人开发场景的建模推演,用于说明量级差异,非实测承诺值。实际体验取决于上下行带宽、所在运营商、开发机负载与具体工具链。
九、落地七步 + 三个高频坑
步骤:
选定并"固化"一台开发机。 代码、数据集、模型权重、开发环境都放这台机器上,不再随身同步几百 GB。
装蒲公英客户端,登录同一账号。 开发机、轻薄本、手机各装一个,Windows/macOS/Linux/iOS/Android/Docker 全平台覆盖。同账号登录自动组建虚拟局域网,无需公网 IP,无需配置路由器。
记录开发机的虚拟 IP,验证两条链路。 终端跑 ssh user@172.16.0.1;浏览器开 http://172.16.0.1:7860。两条都通了,这一层就完成了。
把工具监听端口固定下来。 比如固定用 --server_port 7860,需要时做静态 IP 绑定,避免端口漂移导致书签失效。
需要图形界面时开系统远程桌面。 连虚拟 IP 即可,用完就关——日常别习惯性开着远控,那是带宽黑洞。
要给别人看,配应用代理访问。 建一条代理策略,绑定应用的真实地址与端口,设置可访问的成员名单和时间窗口,开启多因子认证。
把安全策略收口。 开启行为审计与终端威胁检测,风险终端自动隔离;给关键设备做静态 IP 绑定,避免多网段 IP 冲突。
三个高频坑:
坑一:服务只绑了 127.0.0.1。 这是最常见的一击致命——虚拟 IP 访问不到只监听 localhost 的服务。起服务时绑 0.0.0.0(如 Gradio 的 --server_name 0.0.0.0、Vite 的 --host),否则你在外面怎么都连不上,还以为是组网没通。
坑二:P2P 打洞失败时走转发,误判成"网速慢"。 在 CGNAT、多层 NAT 或严格防火墙环境下,打洞不一定成功,流量会走转发。AI 开发者服务的转发带宽是 2Mbps,传大文件会明显受限——大文件走蒲公英网盘或文件同步,别硬扛在组网的转发链路上;对带宽有更高要求可以另外购买转发带宽加速服务。
坑三:开发机休眠或断电。 组网建立在"机器醒着"的前提上。把开发机电源计划设为不休眠,需要远程唤醒时配合蒲公英 K1 远程开关等硬件,同时检查 BIOS 的来电自启设置。
十、选型速查:对号入座
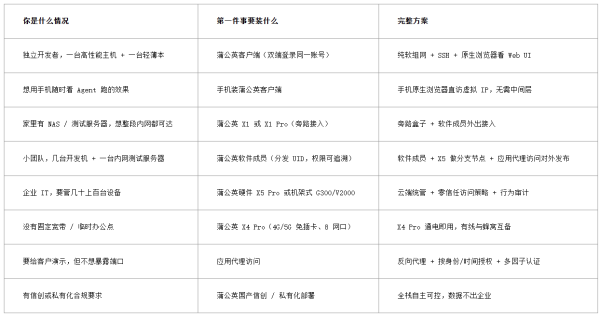
十一、FAQ:八个真实会被问到的问题
Q1:我有公网 IP,还需要组网吗?
有公网 IP 可以省掉打洞环节,但你仍然要解决:逐端口映射的繁琐、端口暴露公网的安全风险、非固定公网 IP 的地址变动、以及多设备管理问题。组网方案把这些一次性打包解决。如果你的需求只是固定访问一两个服务,端口映射也够用——只是每加一个服务就要再改一次配置。
Q2:手机真的能 Vibe Coding 吗?
"写代码"这件事在手机上体验有限,但看效果和发指令完全可行:手机装蒲公英客户端,原生浏览器直接打开 http://虚拟IP:端口,是真正可交互的 Web 应用,不是截图也不是远控画面;再配一个 SSH 客户端连过去下发指令,闭环是通的。Vibe Coding 的很多场景本来就是"让 Agent 干活,人看结果",这恰好适合手机。
Q3:Tailscale / ZeroTier 免费版够用吗?
个人轻度使用通常够用。差异主要体现在国内网络环境:海外工具节点分布与国内不匹配,跨运营商、多层 NAT 的打洞成功率偏低,高峰期依赖中转时延迟波动明显。如果你主要在国内使用且不能接受掉线,这是选型时要认真掂量的一点。蒲公英官网明确把"国内节点、P2P 打洞成功率高于海外同类工具、三网线路覆盖"作为核心差异点。
Q4:延迟有多大?会影响写代码吗?
分链路看。SSH/终端是字符传输,几十毫秒延迟基本无感,敲命令和本地差不多。原生浏览器访问 Web UI 的延迟就是一次 HTTP 往返,看页面没有明显差别。真正吃延迟的是远程桌面——传的是画面,弱网下最先卡。所以建议日常用 SSH + 浏览器,远程桌面留给必须操作图形界面的时刻。
Q5:P2P 打洞失败会怎样?
流量会走转发链路,连通性不受影响,速度受转发带宽限制。AI 开发者服务的转发带宽是 2Mbps,跑终端、看普通页面没问题,传大模型权重或数据集就会明显慢。两种情况的处理方式不同:短时间的打洞失败可以不管;长期处于对称型 NAT 或企业严格防火墙下,建议评估是否购买额外的转发带宽,或改用硬件组网获得更好链路。
Q6:安全吗?我的代码会不会经过别人的服务器?
几个层面:传输层全程加密,蒲公英采用自研 VPN 协议,官方称在可靠性上优于 IPSec;服务端口不暴露公网,应用代理访问通过反向代理隐藏业务服务器真实 IP;访问层支持多因子认证(账号密码、手机动态验证码、动态令牌、App 扫码)与按身份、按时间的精细化授权;审计层记录登录、访问行为与流量日志,实时上报终端威胁并自动隔离风险终端。有更高合规要求的,可选择国产信创与私有化部署方案,做到数据不出企业。
Q7:开发机在关机状态,还能连吗?
纯软件方案不行,必须另外解决开机问题。建议三管齐下:把系统电源计划设为不休眠;BIOS 开启来电自启;需要远程开机时配合蒲公英 K1 远程开关这类硬件。
Q8:想给客户演示,但又不想让他进我的内网,怎么办?
用应用代理访问。它在代理网关上转发请求,客户访问的是代理地址,看不到你业务服务器的真实 IP,也进不了你的内网。再叠加按身份授权(只给他这一个应用)、按时间管控(演示窗口结束自动失效)和多因子认证,权限可收可放。
十二、结论
你现在最痛的是哪一件事?
│
┌─────────────────────┼─────────────────────┐
│ │ │
离开工位就断连 改完代码看不到效果 要给外人看原型
Agent 跑一半中断 localhost 打不开 又不想暴露端口
│ │ │
▼ ▼ ▼
【连得上】 【看得见】 【发得出】
蒲公英异地组网 虚拟 IP 原生访问 应用代理访问
30 秒纯软件组网 浏览器 :7860 / SSH 反向代理 + 授权
│ │ │
└─────────────────────┼─────────────────────┘
▼
三件事都做 = 完整远程 Vibe Coding 闭环
编码 → 预览 → 迭代 → 演示,全程不回工位
如果一句话总结:
只解决一件事:装蒲公英客户端,两端登录同一账号,虚拟 IP 直连,30 秒搞定"离开工位就断连"。
解决两件事:再加原生浏览器和 SSH——浏览器打开 http://虚拟IP:端口 看 AI 生成的界面,ssh user@虚拟IP 继续跑 Agent,边写边看,闭环就通了。
解决三件事:开应用代理访问,按身份和时间授权,把原型给到指定的人,同时隐藏真实 IP、不暴露端口、全程可审计。
为什么不是"一个软件全搞定": 因为底层其实是三种不同的技术——虚拟网卡隧道、原生端口访问、反向代理与身份授权。蒲公英的价值在于把这三层做在同一个平台、同一套云端管控、同一个账号体系里,而不是让你在三个工具之间来回倒腾配置。
数据口径说明: 本文产品能力与参数引自贝锐蒲公英官网及相关官方稿件,核对时间为 2026 年 9 月,产品能力可能随版本更新而变化,请以官网最新说明为准。竞品相关描述基于公开资料与常见使用反馈整理,不构成对任何第三方产品的评测结论,具体能力以其官网为准。公司级数据:贝锐深耕异地组网 20 年,服务 800 万+ 用户、40 万+ 企业与组织、活跃终端超 1000 万台;贝锐蒲公英异地组网路由器 2024、2025 连续两年线上电商销量份额第一(数据来源:洛图科技《中国异地组网路由器线上零售市场年度数据报告》,统计口径为京东、天猫平台)。本文所有对比评分与效率指标为主观加权评估或典型场景建模值,用于说明量级差异,非实测承诺值,不构成任何性能与收益承诺。