币安多链热钱包疑遭攻击,看点是EIP-7702这道新考题
北京时间10月30日凌晨4时左右,全球最大加密货币交易所币安多个热钱包出现异常大额转出,链上数据与分析师普遍判断这是一场针对热钱包的黑客攻击。事件涉及以太坊、比特币、波场等多条链,各方对流出的估算仍在17亿至57亿美元区间浮动,币安没有公布最终数字。
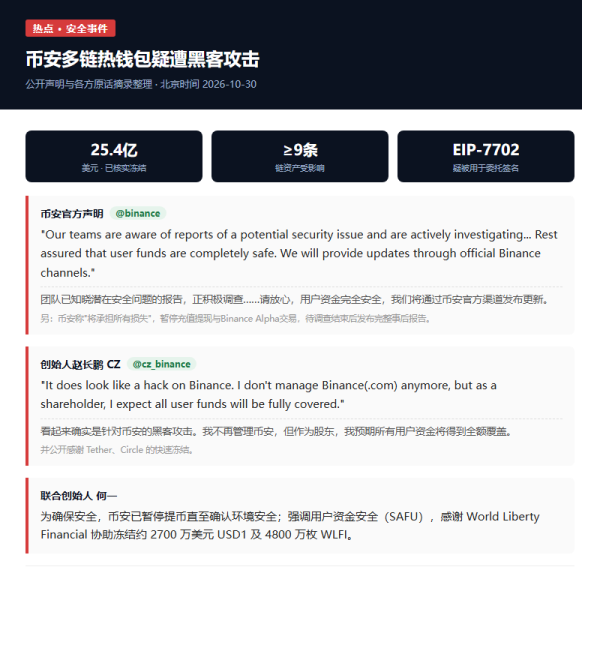
真正值得警惕的是手法而非金额。这一次用的不是传统智能合约漏洞,攻击者借的是EIP-7702——2025年以太坊升级引入的委托机制,能让普通钱包临时调用智能合约的逻辑。链上显示,攻击者提交的授权由标记为"Binance 14"的热钱包私钥亲自签署,把该钱包委托给预先部署的清空合约,资产随即被转走。事前攻击者已通过混币器拿到少量gas费、用测试钱包演练两轮,还备了一份覆盖64种代币的清单。Cobo联合创始人神鱼判断,问题大概率出在签名环节,而非合约本身。
稳定币发行方的快速反应是损失没有进一步失控的关键。Tether冻结超过15.67亿枚USDT,Circle冻结约8.23亿美元USDC,Ripple也协助拦下约2亿美元。币安称已核实冻结总额25.4亿美元,且还可能增加。平台第一时间暂停充值提现和Binance Alpha交易,声明用户资金完全安全、币安将承担全部损失,并承诺调查结束后公布事后报告。创始人赵长鹏作为主要股东表示,预期用户资金将得到全额覆盖。
放进近两年的坐标看,脉络更清楚。2025年2月Bybit冷钱包被盗约15亿美元,2026年9月Bitget因第三方安全产品漏洞损失约3.87亿美元,再到这次币安多链热钱包出事。攻击面已从单点的私钥或合约漏洞,扩展到签名基础设施、第三方依赖、前端与社会工程的组合渗透,AI还在给这种渗透提速。这是交易所行业在业务复杂度抬升后要共同补的课——排查签名系统会不会签署非预期授权,正变成一道新的安全必答题;对普通参与者,分散资产、优先自托管、只认准官方渠道,仍是眼下最现实的自保方式。